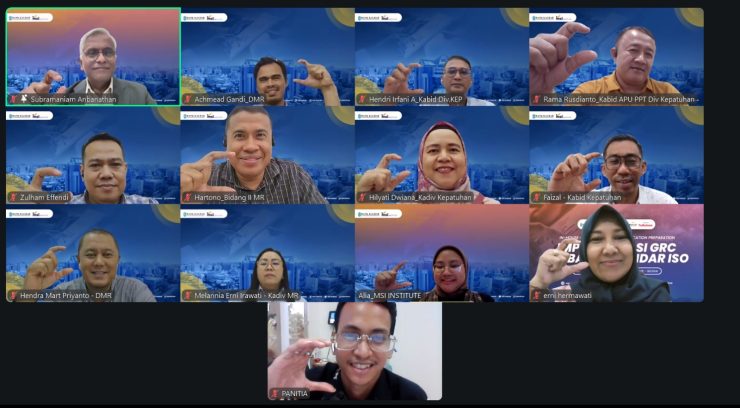
Jakarta, TopBusiness – PT Bank Pembangunan Daerah Kalimantan Barat (Bank Kalbar) memperkuat kompetensi sumber daya manusia di bidang Governance, Risk Management, and Compliance (GRC) melalui In-House Online Training & Certification Preparation Implementasi GRC Berbasis Standar ISO pada Jumat, 25 September 2026.
Kegiatan yang digelar bersama MSI Institute tersebut menjadi bagian dari persiapan sertifikasi GRC berstandar Badan Nasional Sertifikasi Profesi (BNSP), khususnya Certified GRC Professional (CGRCP) dan Certified GRC Executive Officer (CGRCEO).
Pelatihan menghadirkan Dr. Subramaniam Anbanathan, S.Si., MBA., CGRCEO, CGRCP, selaku Researcher, Advisor, and Consultant dari Center for Risk Management & Sustainability (CRMS) sekaligus Associate Director MSI Institute.
Pelatihan tersebut diikuti 10 peserta yang berasal dari berbagai jenjang jabatan di Bank Kalbar, mulai dari senior analis, kepala bidang, kepala divisi yang menangani fungsi kepatuhan dan manajemen risiko, hingga Direktur Kepatuhan Bank Kalbar, R.S.M. Al Amin B.A.
Dalam pelatihan tersebut, Dr. Subramaniam Anbanathan menekankan bahwa penerapan GRC tidak cukup hanya dengan menjalankan fungsi tata kelola, manajemen risiko, dan kepatuhan secara bersamaan. Ketiga aspek tersebut perlu dibangun secara terkoneksi dan terintegrasi.
“GRC bukan merupakan konsep baru. Organisasi cenderung telah memiliki aspek pengelolaan governansi, manajemen risiko, dan kepatuhan sejak lama. Namun, pelaksanaannya dilakukan secara terpisah atau siloed,” ujar Nathan dalam pelatihan tersebut.
Menurut dia, seiring dengan meningkatnya tingkat kematangan organisasi, praktik GRC perlu diarahkan agar ketiga fungsi tersebut dapat bekerja secara lebih terintegrasi. “GRC merupakan pendekatan yang terkoneksi dan terintegrasi dalam merealisasikan kinerja berprinsip,” kata Nathan.
Nathan menjelaskan, pendekatan tersebut penting karena organisasi masih menghadapi tantangan berupa pola kerja yang berjalan dalam silo. Kondisi itu dapat terlihat dari unit kerja yang tidak terkoneksi, individu yang bekerja secara terpisah, tujuan dan budaya yang tidak selaras, hingga keterampilan yang tidak terhubung.
Karena itu, implementasi GRC diarahkan untuk mengubah pola kerja tersebut. Departemen yang sebelumnya beroperasi secara terpisah didorong menjadi terkoneksi dan terintegrasi. Begitu pula individu yang sebelumnya bekerja secara silo perlu diarahkan menjadi rekan kerja yang saling terhubung dan berkolaborasi.
Hubungkan Kinerja, Risiko dan Kepatuhan
Nathan juga menekankan pentingnya membangun keterhubungan antara kinerja, risiko, dan kepatuhan dalam proses bisnis perusahaan.
Salah satu pendekatan yang diperkenalkan adalah penggunaan satu peta metrik yang mengintegrasikan KPI (Key Performance Indicator) untuk kinerja, KRI (Key Risk Indicator) untuk risiko, dan KCI (Key Control Indicator) untuk kontrol.
“Jangan sampai performance, risk, dan compliance berjalan sendiri-sendiri. Ketiganya harus terkoneksi dalam satu kerangka sehingga organisasi dapat melihat hubungan antara tujuan, risiko, kontrol, dan pencapaian kinerja,” jelas Nathan.
Dalam model aplikatif GRC, keterhubungan tersebut juga dibangun melalui prinsip line-of-sight, yakni hubungan antara kebijakan, tujuan, proses, risiko, kontrol, hingga umpan balik kepada kebijakan. Sementara line-of-model menghubungkan peran pemilik proses pada Lini 1, fungsi risiko dan kepatuhan pada Lini 2, serta internal audit pada Lini 3.
Berbasis Standar ISO
Pembekalan juga mengulas penerapan GRC dengan mengacu pada tiga standar internasional, yakni ISO 37000:2021 Governance of Organizations, ISO 31000:2018 Risk Management, dan ISO 37301:2021 Compliance Management Systems.
Menurut Nathan, ketiga standar tersebut dapat ditempatkan dalam satu kerangka yang saling terhubung, sehingga tata kelola, manajemen risiko, dan kepatuhan tidak berjalan sebagai sistem yang terpisah. “ISO 37000, ISO 31000, dan ISO 37301 harus kita lihat sebagai sesuatu yang saling terkoneksi dalam kerangka GRC,” ujar Nathan.
Keterhubungan tersebut kemudian dikaitkan dengan proses perencanaan bisnis strategis, strategi dan program, penganggaran, hingga proses bisnis dan manajerial. Dengan pendekatan tersebut, aspek governance, risk management, dan compliance dapat masuk ke dalam proses pengambilan keputusan dan aktivitas bisnis organisasi.
Lebih lanjut, Nathan menyampaikan bahwa profesional GRC memiliki peran lintas fungsi. Profesional GRC tidak hanya memahami satu disiplin, tetapi perlu memiliki perspektif interdisipliner agar mampu melihat keterkaitan antara tata kelola, strategi, risiko, kepatuhan, keamanan dan keberlanjutan, serta assurance.
“Profesional GRC harus mampu mengambil pendekatan interdisipliner terhadap pekerjaannya,” ujar Nathan.
Dalam kerangka tersebut, profesional GRC diposisikan sebagai protector yang memiliki cakupan pekerjaan di berbagai departemen dalam organisasi.
MSI Institute merupakan lembaga konsultasi, pelatihan, dan sertifikasi di bawah PT LPK MSI Indonesia. Lembaga ini secara rutin menyelenggarakan pelatihan di bidang Corporate Social Responsibility (CSR), Governance, Risk Management and Compliance (GRC), Good Corporate Governance (GCG), Cyber Security, serta Public Speaking.